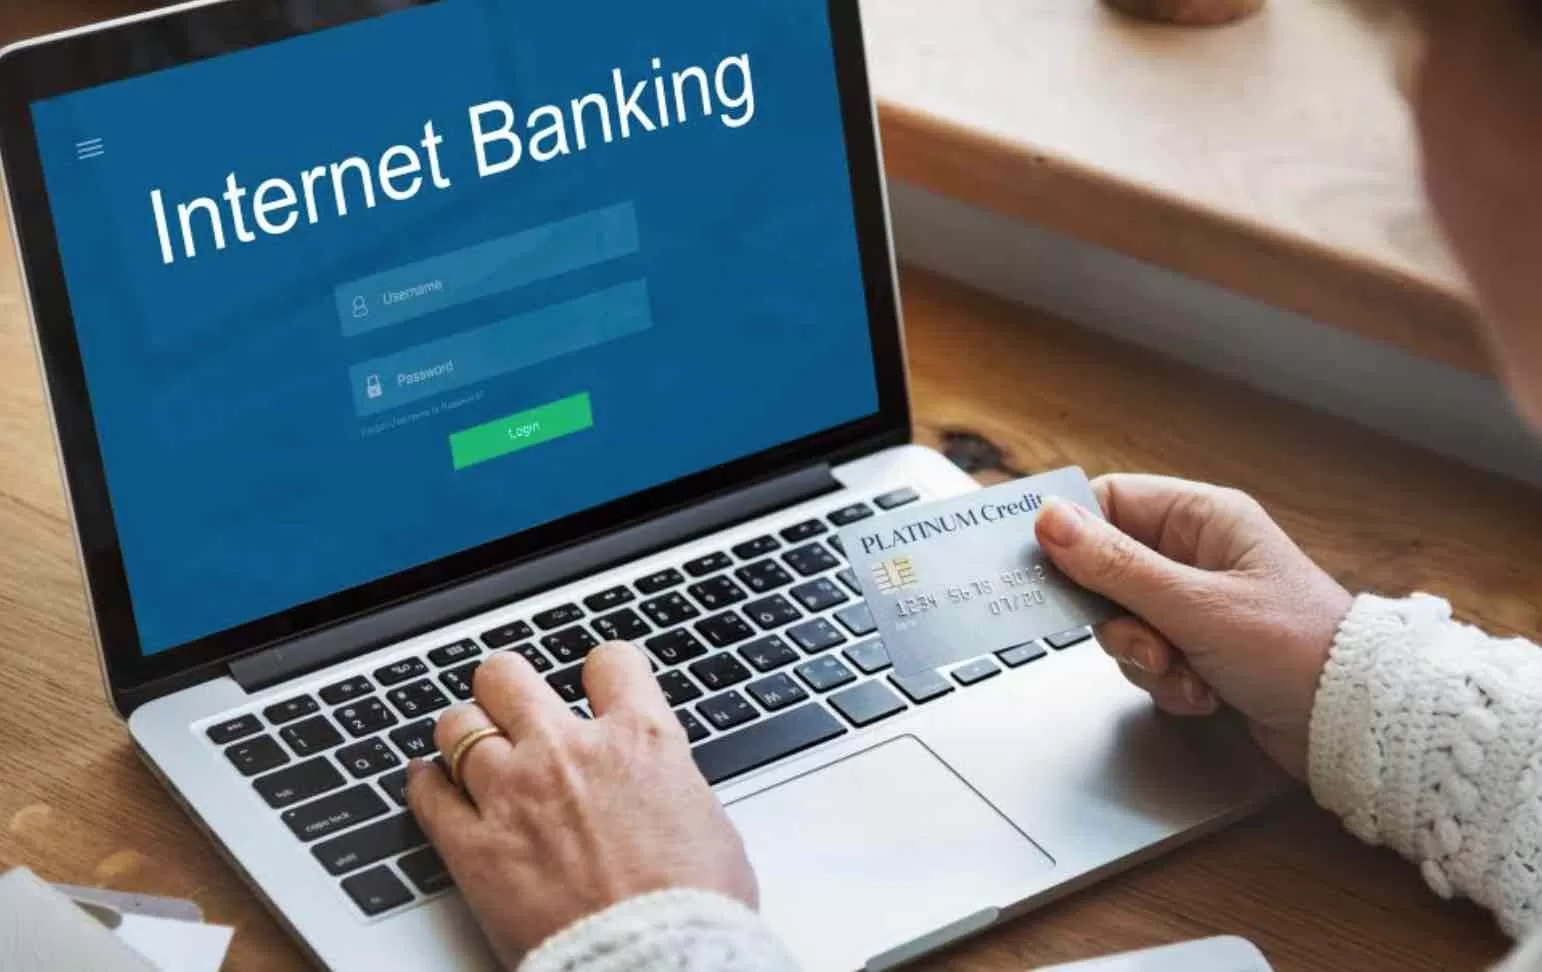
El credential stuffing (o relleno de credenciales) es un tipo de ciberataque en el que los actores maliciosos utilizan usuarios y contraseñas que hayan sido filtradas para iniciar sesión en cuentas y servicios distintos al que sufrió la filtración. El éxito de estos ataques se vale del hábito de reutilizar la misma contraseña para diferentes cuentas o servicios. Entonces, si una contraseña se filtra, los atacantes solo deben probarla en otros sitios donde el usuario tenga cuenta ya que si hay coincidencia, acceden sin necesidad de vulnerar el sistema. ESET, compañía líder en detección proactiva de amenazas, analiza cómo es un ataque de credential stuffing, por qué son tan efectivos, cuáles pueden ser sus consecuencias y cómo evitarlos.
“Repetir contraseñas es como usar la misma llave para abrir la casa, automóvil, oficina y la caja fuerte. Prestar atención y gestionar las contraseñas correctamente es tan importante como cerrar la puerta de casa con llave. Hábitos simples pueden marcar la diferencia: evitar la reutilización de contraseñas, activar el doble factor de autenticación y usar un gestor seguro son prácticas que necesitamos incorporar para estar protegidos ante este tipo de amenazas y muchas otras.”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
El inicio de un ataque de credential stuffing es la obtención por parte del cibercriminal de credenciales filtradas, las mismas son provocadas por casos de brechas información, de empresas y organizaciones importantes y reconocidas, que involucra la exposición de millones de datos. Con esa información sensible disponible, y mediante la utilización de bots o scripts automatizados, se realizan pruebas de esas contraseñas en diversos sitios, cuentas o servicios (como Netflix, Gmail, bancos, redes sociales, entre otras). Se llegan a probar miles de logins por minuto.
En caso de que se encuentre una coincidencia, se realiza el ingreso a las cuentas. Este acceso sería idéntico al del usuario legítimo, lo que dificulta su detección, ya que no hay una actividad sospechosa como pueden ser los intentos fallidos reiterados.
Para entender mejor el impacto de estos ataques, desde ESET repasan dos casos concretos que muestran cómo el credential stuffing puede comprometer miles de cuentas.
- Caso PayPal:<span lang=”ES-AR” style=”font-size:10.5pt”> Entre el 6 y el 8 de diciembre de 2022, PayPal sufrió un ataque de credential stuffing que comprometió cerca de 35.000 cuentas, exponiendo información sensible como nombres, direcciones, fechas de nacimiento y números de identificación tributaria.
- Snowflake: Más de 165 organizaciones fueron afectadas cuando atacantes accedieron a cuentas de clientes de Snowflake utilizando credenciales robadas mediante malware tipo infostealer. Aunque no se vulneró directamente la infraestructura de Snowflake, los atacantes aprovecharon la falta de autenticación multifactor y el uso de contraseñas antiguas.
“Las grandes filtraciones de datos son la principal vía por la que los cibercriminales obtienen estas credenciales, y suceden con más frecuencia de la esperada.”, agrega el especialista de ESET.
En junio de 2025, por ejemplo, una serie de bases de datos que sumaban 16 mil millones de registros estuvo alojada en repositorios mal configurados que quedaron expuestos y públicos. Aunque la exposición fue temporal, fue suficiente para que los investigadores, o cualquier persona, accedieran a los datos, que incluían combinaciones de usuario y contraseña para servicios online como cuentas de Google, Facebook, Meta, Apple, entre otros.
Pero no fue la única del año: en mayo, el investigador de seguridad Jeremiah Fowler reveló la exposición pública de 184 millones de credenciales de acceso de cuentas de usuarios de todo el mundo. Allí se incluían información de diversos proveedores de servidores de correo electrónico, productos de Apple, Google, Facebook, Instagram, Snapchat, Roblox, por nombrar solo algunos. No solo eso: entre los registros había credenciales de bancos y otras entidades financieras, plataformas de atención de salud y portales de gobiernos de varios países.
Para evitar un ataque de credential stuffing ESET comparte distintas acciones:
- Fundamental: no reutilizar una misma contraseña en diferentes cuentas, plataformas y servicios.
- Tener contraseñas robustas, seguras y únicas en cada una de las cuentas. Para ello, es muy útil un gestor de contraseñas, herramienta diseñada para almacenar credenciales de acceso y protegerlas mediante cifrado, y además contar con una funcionalidad dedicada a generar contraseñas complejas y robustas.
- Activar el doble factor de autenticación en todas las cuentas y servicios que sea posible. El segundo factor es clave si una contraseña cae en las manos equivocadas, ya que el ciberatacante no podrá acceder sin él a las cuentas.
- Verificar si las contraseñas o credenciales de acceso ya fueron filtradas en alguna brecha de datos, para cambiarlas de inmediato. Por ejemplo, en el sitio haveibeenpwned.com.
Para conocer más sobre seguridad informática visite el portal de noticias de ESET: https://www.welivesecurity.com/es/contrasenas/ataque-credential-stuffing-riesgos-de-reutilizar/
Por otro lado, ESET invita a conocer Conexión Segura<span lang=”UZ-CYR” style=”font-family:Calibri”>, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática. Para escucharlo ingrese a: https://open.spotify.com/show/0Q32tisjNy7eCYwUNHphcw
Visítanos en:
<img alt=”Descripci?n: Logotipo
El contenido generado por IA puede ser incorrecto.” src=”data:image/png;base64,iVBORw0KGgoAAAANSUhEUgAAAFwAAAA2CAMAAAB9Xg5WAAAAAXNSR0IArs4c6QAAAARnQU1BAACxjwv8YQUAAAC9UExURQ8PDwAAAAQEBAICAgcHBwwMDA0NDQMDAwEBAQgICAYGBgoKCgsLCwUFBQkJCVVVVXV1dWJiYv///0VFRfn5+Q4ODk5OThkZGfDw8Pv7+2NjY0BAQOLi4svLy3l5eWRkZObm5qioqBAQEDIyMmZmZpubm9TU1PHx8a2trdXV1Tc3Nzk5Oc3Nzerq6vb29vz8/PLy8iAgIOTk5PX19f7+/h8fH+vr60dHR0RERJiYmHp6enh4eHZ2dnx8fAAAAJi1NZQAAAA/dFJOU///////////////////////////////////////////////////////////////////////////////////AI4mfBcAAAAJcEhZcwAAIdUAACHVAQSctJ0AAAMDSURBVFhH3VdJbtxADLRfYKBPPsQHy/OB3CbI//8VLlUku0UtAZKLC8iwukjWUBwJil9eiQ3xHqbqo9Y0D7C0benE1BYG8yafUqIpK9i1cvJtn1Ji3HJQI+mqxURwJzE5dYmgoiVzktkqkUeS7GzyRJFIUzpubX7Qf4fvaf72OwBlweMw4zidfCSgTHge6IHztbixobllTO3ASjXfBH4Ck5sL99cYbxok/rSsHVCm3pMUrUQ/eeTfMVwz5MHc0SrEJqfExyGEtJBI1ePqjQZP6kH+iTlkJaTKwIu7RYFm/FhaecjWDeYsyphsjIexMZ5VxFftOigo+p1XcO0fOXq9jD3S/to8nNLx1LvghvnO/a53Ma/LWjCGP+W+/tvezeTNl3DtnxrFey05muvFHyj5seuzZtGeNRdpKFHwJUxytcNCtJokbJpczkgqCo1VqLffmYFatoDmvE89oqH0jfEL8YfFmmS19dpBmRCYq4SaJBKN6hVy9Ad/TU5jJCgAEmuJRLBUFO4ez2ZJ1rrZZX+3FEz2nJ1xSvY4NZ8xxici136F++ZfHFmIxWuYeXOFIQlxLt7LYhZYWZQr1Fx+bReUKMt0Fqvj6j7dKOGR6NcSFUHcb4yPcuqQ3sKudm7FcQOGqcd0CriEhK/FT3mV5XotFlMl/LLaUCg67TVnKSD0SaOVQKmSIjlIJQbF5CumLjeCqHe5EohZSFZar3YuoLcjTvb/pHNcm8/eeeYb5ASX5qt3KvvMCprLprCsusXcN2BJ04QhVxsAELzmFCR8V+mn9Nsh3l/KdCFy1G9+UrPIp1RgEiZPEdGZeEt7aoDIRNtK5M5x89daafaXWwBZNza4YEh3sLJzImj+VRJPHWF/yzg0g6wE1llM8ywggk5aOQBUJIKCxVpYUX8UREGjlSxRkkZz5/8Bf2XeDHsKN9915WrlAs89PSufKCv1Zp6PjbOsLJRJ4840SQm0nI/WEhW1lOi0HmK+dyrtnRYoGyCVyaFJ0MmzpmYaVohR/YCmCOrkdfsDy6xo+9/HSuwAAAAASUVORK5CYII=” style=”width:9px; height:9px” /> <a href=”https://twitter.com/ESETLA” style=”color:blue; text-decoration:underline”>@ESETLA /compay/eset-latinoamerica
/esetla
<a href=”https://www.facebook.com/ESETLA” style=”color:blue; text-decoration:underline”>/ESETLA
/@esetla
Acerca de ESET
ESET® proporciona seguridad digital de vanguardia para prevenir ataques antes de que ocurran. Al combinar el poder de la IA y la experiencia humana, ESET® se anticipa a las ciberamenazas conocidas y emergentes, asegurando empresas, infraestructuras críticas e individuos. Ya sea protección de endpoints, nube o dispositivos móviles, sus soluciones y servicios nativos de IA y basados en la nube son altamente efectivos y fáciles de usar. La tecnología de ESET incluye detección y respuesta sólidas, cifrado ultraseguro y autenticación multifactor. Con defensa en tiempo real las 24 horas, los 7 días de la semana y un sólido soporte local, mantiene a los usuarios seguros y a las empresas funcionando sin interrupciones. Un panorama digital en constante evolución exige un enfoque progresivo de la seguridad: ESET® está comprometido con una investigación de clase mundial y una potente inteligencia sobre amenazas, respaldada por centros de I+D y una sólida red global de socios. Para obtener más información, visite https://www.eset.com/latam o síganos en LinkedIn,<a href=”https://www.facebook.com/ESETLA” style=”color:blue; text-decoration:underline”> Facebook y <a href=”https://twitter.com/ESETLA” style=”color:blue; text-decoration:underline”>Twitter.